Natives MCP vs. MCP-Wrapper: Warum der Unterschied erst in Produktion auffällt
Beide sprechen dasselbe Protokoll. Der Unterschied zeigt sich darin, was sie erreichen können, als wer sie handeln und wie viele Round-Trips eine Anweisung kostet.
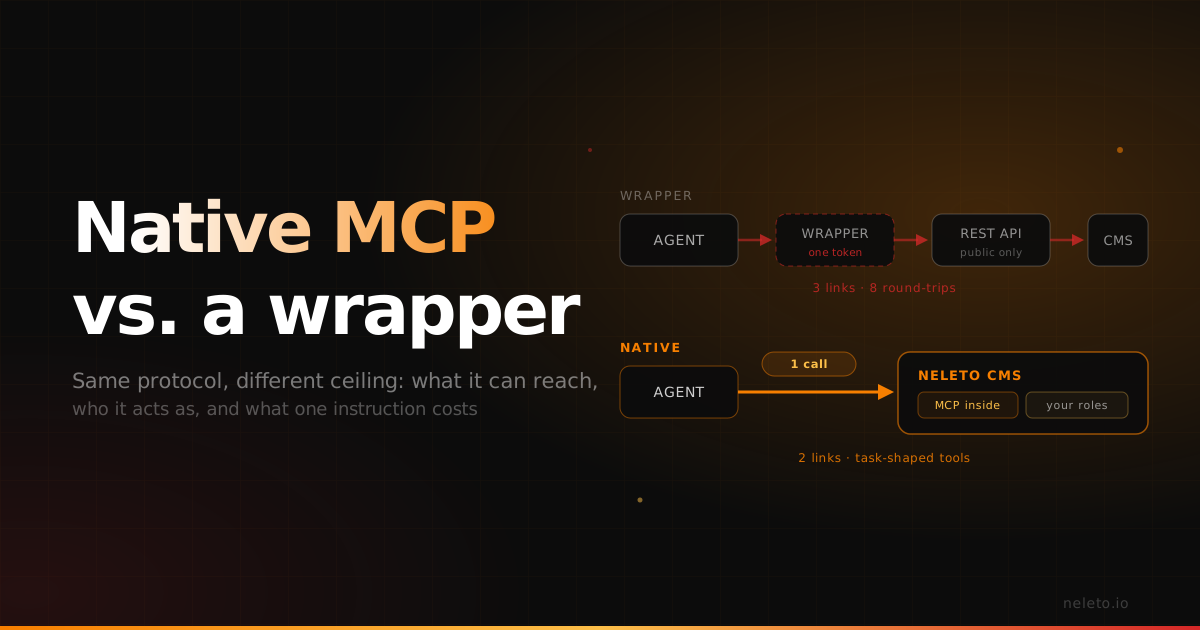
Wenn du schon weißt, was MCP ist, kommt als Nächstes die Frage, bei der Anbieter am vagesten bleiben: Ist dieser MCP-Server Teil des Produkts, oder eine Übersetzungsschicht auf dessen öffentlicher API? Am ersten Tag siehst du den Unterschied oft nicht. Beide zeigen eine Tool-Liste, beide funktionieren in der Demo, und die Differenz taucht zwei Wochen später auf, abseits des Happy Path.
Was ist ein MCP-Wrapper, was ein nativer MCP-Server?
Ein MCP-Wrapper ist ein eigener Prozess, der MCP-Tool-Aufrufe in Aufrufe gegen die öffentliche API eines Produkts übersetzt. Er läuft neben dem Produkt, hält Zugangsdaten dafür und kann nur, was diese API ohnehin erlaubt.
Ein nativer MCP-Server ist Teil des Produkts selbst. Er teilt dessen Datenmodell, Rechtesystem und Interna, also dieselben Codepfade, die auch die Oberfläche des Produkts nutzt. (Die Architektur dahinter haben wir in einem Deep Dive zu MCP-Servern beschrieben.)
Beide implementieren dasselbe Protokoll, jeder Agent kann sich also mit beiden verbinden. Was sich unterscheidet, ist das, was hinter den Tool-Definitionen liegt: ein öffentlicher Vertrag von außen betrachtet, oder das Produkt von innen.
Wo stößt ein Wrapper an seine Fähigkeitsgrenze?
Ein Wrapper kann genau zwei Dinge anbieten und nicht mehr: was sein Autor anbieten wollte, und was die öffentliche API überhaupt ausdrücken kann. Was die API nicht sagen kann, kann der Wrapper nicht tun. Nicht "schwieriger", sondern gar nicht.
Der Agent sieht diese Grenze nie. Das Modell meldet keine fehlende Fähigkeit. Es liest die Tool-Liste, schließt daraus, dass die Sache unmöglich ist, und improvisiert drumherum.
Auf ein CMS übertragen: Wenn die API Seiten anlegen kann, aber keinen Endpunkt hat, der das Markup einer Komponente vor dem Speichern validiert, hat der Wrapper kein Validierungs-Tool im Angebot. Wenn die Bildskalierung in der Rendering-Pipeline lebt statt hinter einem Endpunkt, kann der Agent nur Dateien hochladen und hoffen. Nichts davon ist die Schuld des Autors, er baut gegen die Oberfläche, die man ihm gegeben hat.
Was passiert mit Berechtigungen, wenn ein Agent durch einen Wrapper geht?
Wrapper authentifizieren sich typischerweise mit einem einzigen API-Token, und das plättet jedes Rollenmodell, das das Produkt hat. Alles, was dieses Token darf, darf das Modell, und zwar für jeden Nutzer dieses Wrappers. In der Demo fällt das am wenigsten auf, denn Demos führt derjenige vor, dem das Token gehört.
Stell dir ein CMS mit vier Rollen vor (Neleto hat Admin, Developer, Editor und Author) und einen Wrapper mit Admin-Token, weil das am schnellsten ging. Ein Author bittet den Agenten, "die alten Kampagnenseiten aufzuräumen". Das Rollenmodell sagt: Er darf seine eigenen Entwürfe bearbeiten. Das Token sagt: Er darf alles löschen. Das Token gewinnt.
Ein nativer MCP-Server kann die Rollen des Produkts durchsetzen, weil er im Produkt sitzt und weiß, wer verbunden ist. Genau so arbeitet Neletos Server: Der Agent bekommt die Berechtigungen seines Menschen, und eine Ablehnung kommt als reguläre Autorisierungsfehlermeldung des CMS statt als überraschende Löschung.
Warum hinkt ein Wrapper dem Produkt hinterher?
Ein Wrapper liegt so weit hinter dem Produkt, wie es dauert, bis jemand den Wrapper aktualisiert. Wird ein Feature ausgeliefert, kann der Agent es erst nutzen, wenn drei Dinge passiert sind: Das Feature existiert, die API stellt es bereit, und der Wrapper-Autor wrappt es. Nur das Erste steht auf der Roadmap des Herstellers.
Community-Wrapper driften am weitesten, weil das Interesse des Maintainers nicht am Release-Zyklus hängt. Vom Hersteller gebaute Wrapper driften weniger, aber sie driften. Ein Wrapper ist eine zweite Codebasis, und zweite Codebasen werden als Zweites aktualisiert.
Und es scheitert leise. Nichts wirft einen Fehler. Der Agent arbeitet mit einem veralteten Bild des CMS, und du bekommst eine kompetente Lösung für das Problem vom letzten Jahr.
Warum kosten dünne Wrapper-Tools mehr Tokens und scheitern öfter?
Ein Wrapper aus dünnen, endpunktförmigen Tools macht aus einer Absicht viele Round-Trips, und jeder Round-Trip kostet Tokens, Latenz und eine Gelegenheit zu scheitern.
Eine Anweisung, "veröffentliche diesen Beitrag mit einem Hero-Bild in den Standardgrößen", wird plausibel zu: Content-Typen auflisten, Post-Schema abrufen, Entwurf anlegen, Asset hochladen, Ableitungen anfordern, pollen bis sie existieren, Post mit der Asset-ID patchen, veröffentlichen. Acht Aufrufe, von denen jeder ein volles JSON-Payload in den Kontext des Modells kippt, und jeder eine Stelle ist, an der ein Timeout einen halb angelegten Entwurf zurücklässt, der auf ein Bild zeigt, das noch nicht existiert.
Etwas Natives kann ein gröberes, aufgabenförmiges Tool anbieten, das den Job in einem Aufruf erledigt, innerhalb eines Codepfads, den das Produkt ohnehin als Einheit behandelt. Ein Fehler schlägt dann sauber fehl, statt auf halbem Weg Zustand zu stranden. Was das wert ist, haben wir an unserem eigenen Server gemessen: Den Bild-Ingest um die Aufgabe statt um die Endpunkte herum zu bauen, brachte denselben AI-Build von 30 Minuten auf 4.
Das ist eine Frage der Tool-Granularität, nicht der Nativität. Ein Wrapper kann mit groben Tools geschrieben werden, und gute sind es. Es ist nur schwerer, wenn man Endpunkte komponiert, statt Interna aufzurufen.
Was kostet dich die zusätzliche Abhängigkeit wirklich?
Ein Wrapper ist ein dritter Prozess zwischen deinem Agenten und deinen Inhalten, den du deployen, absichern, aktualisieren und debuggen musst. Wenn etwas kaputtgeht, hast du drei Glieder in der Kette statt zwei.
Ein Zugangsschlüssel zu deinem CMS lebt jetzt in der Umgebung eines fremden Prozesses. Und "Seite konnte nicht aktualisiert werden" hat jetzt vier mögliche Ursachen: Das CMS hat abgelehnt, die API hat abgelehnt, der Wrapper hat falsch übersetzt, oder der Wrapper läuft gegen ein älteres Schema. Um herauszufinden, welche davon zutrifft, brauchst du Logs aus einem Prozess, den du vermutlich nie instrumentiert hast.
Natives MCP vs. MCP-Wrapper im Vergleich
| MCP-Wrapper | Nativer MCP-Server | |
|---|---|---|
| Fähigkeitsgrenze | Begrenzt durch die öffentliche API und die Abdeckung des Autors | Begrenzt durch das Produkt selbst |
| Berechtigungen | Meist ein API-Token; Rollenmodell wird geplättet | Kann die Rollen des Produkts pro Nutzer durchsetzen |
| Drift bei Produkt-Updates | Hinkt hinterher, bis jemand den Wrapper aktualisiert | Wird mit dem Feature ausgeliefert |
| Round-Trips pro Absicht | Oft viele, endpunktförmig | Kann einer sein, aufgabenförmig |
| Glieder in der Kette | Drei: Agent, Wrapper, Produkt | Zwei: Agent, Produkt |
| Am besten für | Leselastige und einfache Schreibarbeit; Produkte, deren Hersteller keinen MCP-Server anbietet | Teams mit mehreren Rollen, tiefe Schreib-Workflows, alles, wo Teilausfälle wehtun |
Wann ist ein Wrapper die richtige Antwort?
Oft. Wrapper sind der Weg, über den die meisten Produkte überhaupt MCP-Unterstützung bekommen, viele sind exzellent, und ein guter Wrapper schlägt eine schlechte native Implementierung jederzeit.
Nimm das wörtlich. Ein nativer Server, der 20 % eines Produkts abdeckt, ist schlechter als ein Wrapper, der 80 % abdeckt, und "nativ" garantiert nichts über das Tool-Design. Ein Hersteller kann einen First-Party-MCP-Server ausliefern, der nur seine REST-Endpunkte mit neuem Anstrich ist.
Bevorzuge einen Wrapper, oder sei zufrieden mit einem, wenn die Arbeit leselastig ist: Analysen, Entwürfe und Migrations-Audits berühren die Fähigkeitsgrenze und das Berechtigungsproblem selten. Wenn der Hersteller nichts anbietet, ist ein Community-Wrapper der Unterschied zwischen einem Produkt mit MCP und einem ohne. Wenn es eine Person und ein Token ist, verliert ein Solo-Betreiber, der ohnehin Admin ist, durch das geplättete Rollenmodell nichts. Wenn du es diese Woche brauchst, lässt sich ein Wrapper an einem Wochenende gegen eine dokumentierte API bauen. Und wenn er aktiv gepflegt wird, schlägt ein Wrapper mit ansprechbarem Autor einen nativen Server, den der Hersteller vergessen hat.
Wie solltest du jede MCP-Integration prüfen, bevor du darauf baust?
Stell einem Wrapper und einem nativen Server dieselben Fragen. Die Antworten zählen mehr als das Etikett.
- Wer pflegt ihn, und wann kam das letzte Release? "Offiziell" mit neun Monate altem letzten Commit ist ein Wrapper mit anderem Namen.
- Was passiert mit Berechtigungen? Handelt er als ich oder als ein Token? Wenn ein Nutzer mit wenigen Rechten eine destruktive Operation anfordert, was lehnt sie ab?
- Wie geht er mit Teilausfällen um? Wenn Schritt sechs von acht scheitert, welcher Zustand bleibt zurück, und kann der Agent sich erholen?
- Was passiert bei einem Produkt-Update? Bewegt sich die Tool-Oberfläche mit dem Release, oder wartet sie auf ein eigenes? Bei einem Wrapper: Frag, wie groß die Lücke bei den letzten drei Features war.
- Aufgabenförmig oder endpunktförmig? Wenn die Tool-Liste eins zu eins auf REST-Endpunkte abbildet, rechne mit Geschwätzigkeit und Token-Kosten, egal wer sie geschrieben hat.
- Wie viel des Produkts deckt er ab? Nicht "hat es MCP", sondern "welchen Anteil meiner täglichen Arbeit erreicht er". Diese Frage entlarvt dünne native Server.
Wo Neleto steht
Neletos MCP-Server ist Teil des CMS, kein eigener Prozess, der Aufrufe in die eigene REST-API übersetzt. Agenten arbeiten mit Seiten, Beiträgen, Events, Komponenten und Dateien als vollwertigen Tools, mit dem vollständigen CMS dahinter. Das ist die Behauptung, und die Argumentation oben ist der Grund, warum sie zählt.
Andere CMS haben MCP-Unterstützung, nativ und über Wrapper, und einige dieser Wrapper sind sehr gut. Wir behaupten nicht, eine Kategorie für uns allein zu sein. Wir sagen: Wenn du einem Agenten Schreibzugriff auf deine Inhalte gibst, sind die sechs Fragen oben die, die du stellen solltest, uns genauso wie allen anderen.
Probier es selbst: Verbinde Claude Code oder Cursor mit einem kostenlosen Neleto-Projekt, lass dir die Tools auflisten und gib dem Agenten die lästigste Content-Aufgabe auf deiner Liste diese Woche. Wenn dich die Tool-Oberfläche enttäuscht, weißt du es in zehn Minuten, und es hat nichts gekostet.
Weiterlesen
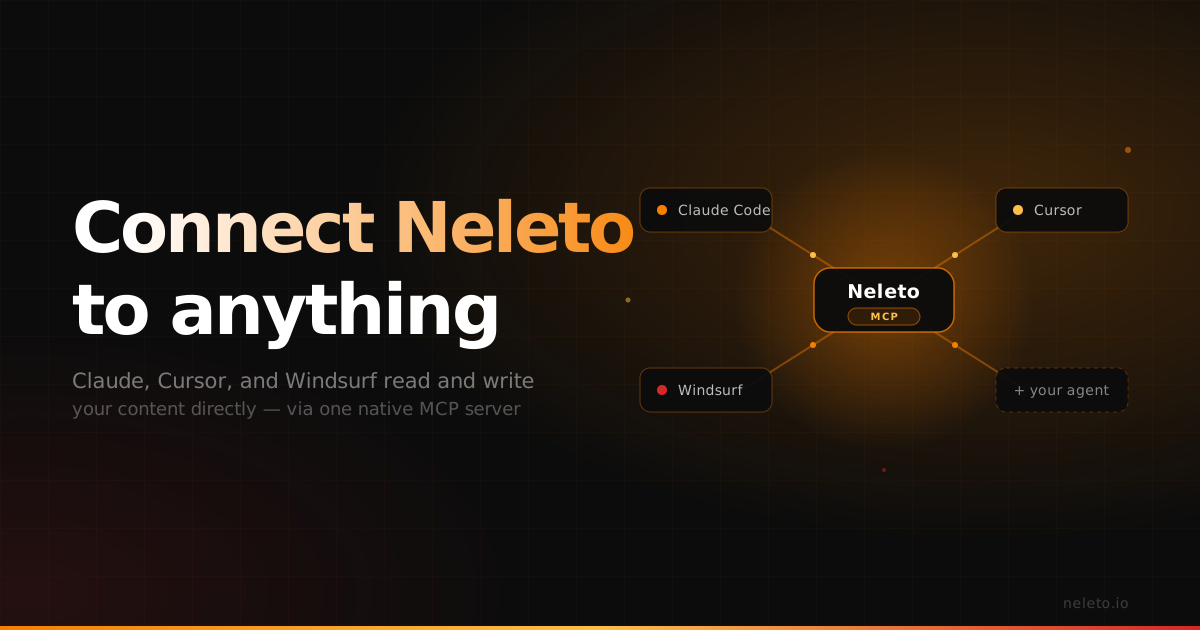
Neleto mit allem verbinden: Der native MCP-Server und das Connector-Ökosystem
Dein CMS sollte keine Insel sein. So sprechen Claude, Cursor und Windsurf direkt mit deinen Inhalten — und wohin die Reise als Nächstes geht.
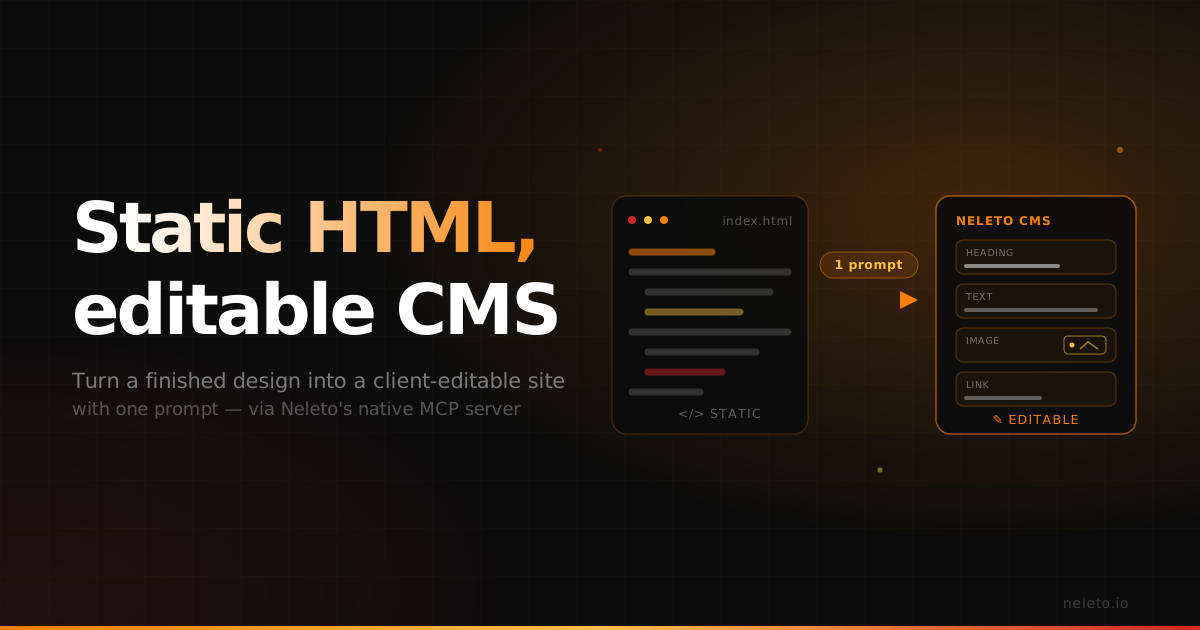
Statische HTML-Seite zum editierbaren CMS machen
Webdesigner verlieren Tage damit, fertige Designs als CMS nachzubauen. Mit Neletos MCP-Server reicht ein Prompt, Animationen und Custom-Cursor inklusive.
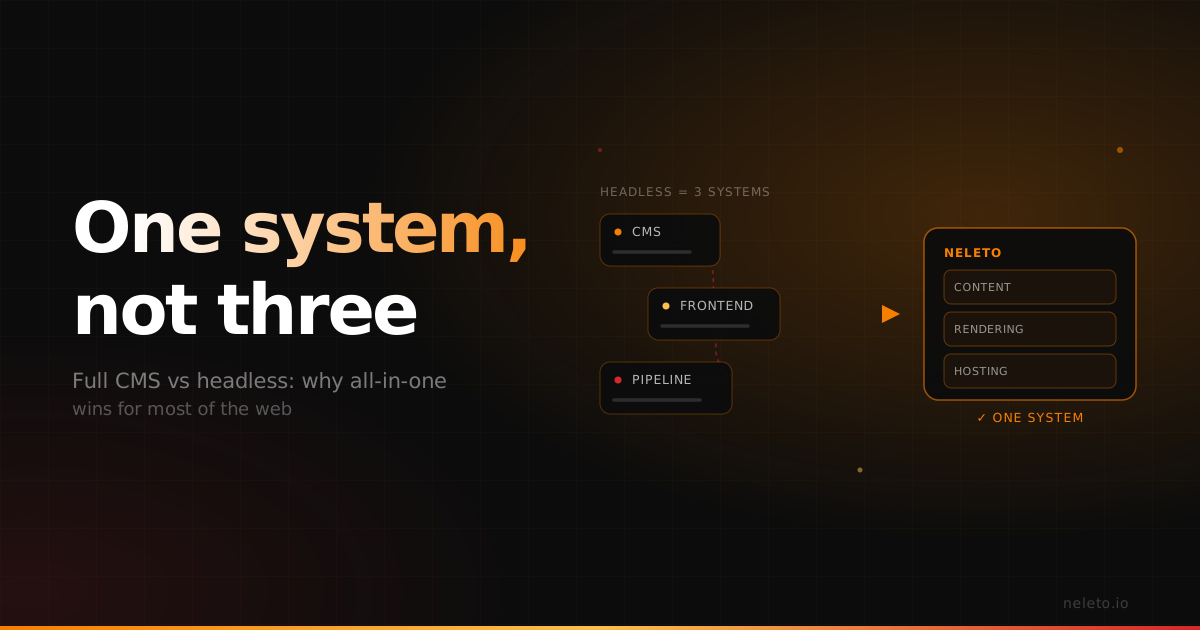
Komplettes CMS vs. Headless: Warum All-in-One für den Großteil des Webs gewinnt
Headless hat seinen guten Ruf nicht umsonst. Hier ist der ehrliche Trade-off, und warum ein komplettes CMS für die meisten Websites besser passt.