Wie du eine Website ohne US-Cloud-Anbieter hostest (und was wirklich als 'EU' zählt)
Ein Rechenzentrum in der EU ist nicht dasselbe wie außerhalb der Reichweite des US-Rechts zu sein. Hier ist der Unterschied, Schicht für Schicht.
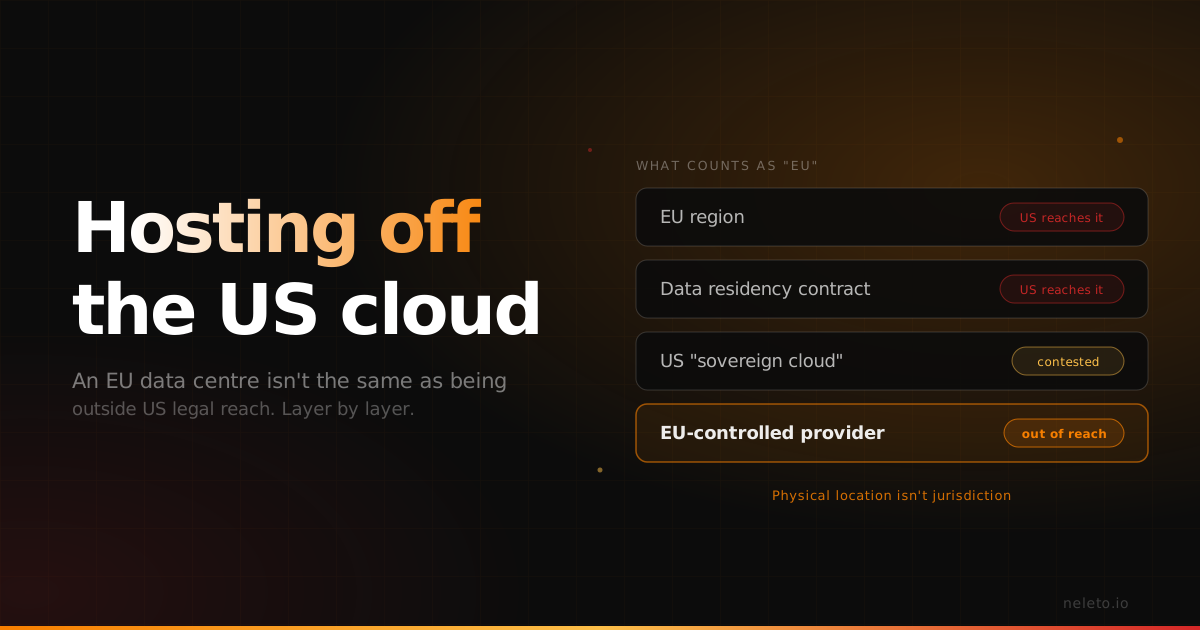
Jemand hat gefragt, ob die Website "weg von amerikanischer Infrastruktur" ziehen kann. Die ehrliche Antwort beginnt mit einer Korrektur: Wo die Server physisch stehen, zählt weniger als wer die Firma, die sie betreibt, rechtlich kontrolliert. Ein Rack in Frankfurt, das einem US-Konzern gehört, ist für US-Recht weiterhin erreichbar.
Bist du außerhalb der Reichweite des US-Rechts, wenn du in einem EU-Rechenzentrum hostest?
Nein. Der physische Standort ist einer von mehreren Faktoren und entscheidet für sich genommen wenig.
Der US CLOUD Act (2018) erlaubt US-Behörden, einen Anbieter unter US-Jurisdiktion zu zwingen, Daten in seinem "Besitz, Gewahrsam oder unter seiner Kontrolle" herauszugeben, egal wo die Daten liegen. Diese Reichweite erstreckt sich auf US-Muttergesellschaften und, in der Praxis, auf deren europäische Töchter.
Das ist nicht theoretisch. Am 10. Juni 2025 wurde Anton Carniaux, Justiziar von Microsoft France, in einer Anhörung des französischen Senats unter Eid gefragt, ob er garantieren könne, dass Daten französischer Bürger niemals an US-Behörden gelangen. Seine Antwort: "Non, je ne peux pas le garantir." Die Grenzen sind real: Es braucht einen Durchsuchungsbeschluss oder eine gerichtliche Anordnung, und das Gesetz ist verschlüsselungsneutral. Aber eine Grenze, um die du erst prozessieren musst, ist keine Kontrolle, die du in einer Bewertung anführen kannst.
Was zählt eigentlich als "EU"?
"EU" wird für vier verschiedene Dinge benutzt, und sie zu verwechseln ist der Ausgangspunkt der meisten schlechten Entscheidungen.
| Ebene | Was es bedeutet | Reicht US-Recht dorthin? |
|---|---|---|
| EU-Region | Das Rechenzentrum eines US-Anbieters, das in der EU liegt | Ja, der Anbieter wird weiterhin von den USA kontrolliert |
| EU-Datenresidenz-Vertrag | Vertragliche Zusage, dass die Daten in der EU bleiben | Ja, ein Vertrag hebt keine US-Gerichtsanordnung auf |
| US-"Sovereign Cloud" | Ein in der EU betriebenes, teils lokal verpartnertes Angebot eines US-Hyperscalers | Umstritten. Hängt von der Eigentums- und Betriebskette ab, die je Produkt variiert |
| EU-kontrollierter Anbieter | In der EU/im EWR ansässig und kontrolliert, keine US-Mutter, kein nennenswertes US-Geschäft | Nicht direkt. Nur auf dieser Ebene ändert sich die Antwort |
Die vierte Zeile macht die Arbeit. Alles darüber ist eine Abmilderung, kein Wechsel der Jurisdiktion. "Sovereign-Cloud"-Branding von US-Hyperscalern ist eine umstrittene Behauptung, keine gesicherte Tatsache. Genau deshalb schlägt das Tech-Sovereignty-Paket der EU vom 3. Juni 2026 formale "Assurance Levels" vor. Das Label allein sagte niemandem etwas.
Ist der EU-US Data Privacy Framework 2026 noch gültig?
Ja. Zum Zeitpunkt des Schreibens ist er noch in Kraft, und spürbar weniger stabil als vor einem Jahr. Rechne nicht damit, dass er von Dauer ist, aber auch nicht damit, dass er morgen zusammenbricht.
Am 3. September 2025 wies das Gericht der EU Philippe Latombes Nichtigkeitsklage ab (T-553/23), allerdings auf Basis der Sachlage zum Zeitpunkt des Angemessenheitsbeschlusses von 2023. Im Oktober 2025 legte Latombe Rechtsmittel beim EuGH ein, dem Gericht, das Safe Harbor und Privacy Shield gekippt hat.
Dann entschied der US Supreme Court am 29. Juni 2026 in Trump v. Slaughter mit 6 zu 3, dass der gesetzliche Schutz von FTC-Commissioners vor Amtsenthebung verfassungswidrig ist. Am 31. Juli 2026 bat der EDSA die Kommission, die Folgen zu prüfen, mit dem Hinweis, dass der Angemessenheitsbeschluss ausdrücklich auf der Unabhängigkeit der FTC beruht.
Es gibt außerdem Berichte, dass das PCLOB sein Quorum verliert, und Unsicherheit rund um die Verlängerung von FISA Section 702. Praktisch: Halte Standardvertragsklauseln und Transfer-Folgenabschätzungen bereit, statt dich allein auf den DPF zu verlassen.
Rechtliches Risiko oder politische Präferenz? Das führt zu unterschiedlichen Antworten
Beides ist legitim, und beides zu vermengen führt zu widersprüchlichen Entscheidungen.
Rechtliches Risiko dreht sich um konkrete personenbezogene Daten, konkrete Verarbeitung, dokumentierte Transfermechanismen. Es ist verhältnismäßig (eine Marketing-Website, die IP-Adressen loggt, ist kein Gesundheitsportal), und die Antwort darauf ist eine Datenkarte, eine Transfer-Folgenabschätzung und Änderungen an den Schichten, die tatsächlich personenbezogene Daten tragen.
Strategische Präferenz dreht sich um Abhängigkeiten in der Lieferkette, geopolitische Exponiertheit und darum, wohin dein Geld fließt. Sie ist nicht verhältnismäßig zum Risiko, und sie kann rechtfertigen, Dinge zu verschieben, die überhaupt kein rechtliches Problem darstellen.
Wenn dein Motiv das zweite ist, sag es. Als Compliance-Anforderung verkleidet, wird daraus ein Projekt, das an seinem eigenen erklärten Maßstab scheitert.
Welche Schichten deiner Website berühren tatsächlich US-Dienste?
Mehr, als die meisten erwarten. Der Host ist die Schicht, auf die alle schauen, und meist die uninteressanteste. Jede Zeile unten ist ein eigener Vertrag, ein eigener Datenfluss und eine eigene Entscheidung.
| Schicht | Üblicher Standard | Europäische Option | Wenn du nicht wechseln kannst |
|---|---|---|---|
| Server / Host | AWS, Azure, GCP | Hetzner (DE), IONOS (DE), OVHcloud (FR), Scaleway (FR), UpCloud (FI) | SCCs plus Verschlüsselung, deren Schlüssel du selbst hältst |
| CDN | Cloudflare, CloudFront, Fastly | Bunny.net (SI), Myra (DE), KeyCDN (CH, nicht EU, aber Angemessenheitsland) | Oder das CDN weglassen; viele Seiten brauchen keins |
| DNS | Cloudflare, Route 53 | deSEC (DE), Hetzner DNS, INWX (DE), Bunny DNS | Query-Daten sind wenig sensibel, aber nicht nichts |
| Web-Fonts | Google Fonts CDN | Die Font-Dateien selbst hosten | Nichts, einfach selbst hosten |
| Analytics | Google Analytics | Matomo (selbst gehostet oder EU-Cloud), Plausible (EE), Piwik PRO (PL), etracker (DE) | Einwilligung, IP-Kürzung, AVV |
| Eingebettetes Video | YouTube, Vimeo | Bunny Stream, Dailymotion (FR), selbst gehostetes PeerTube | Click-to-Load-Fassade, damit vor der Einwilligung nichts lädt |
| Formulare + Transaktions-E-Mail | SendGrid, Mailgun, Postmark | Brevo (FR), Mailjet (FR), Rapidmail (DE), CleverReach (DE), Scaleway TEM | Ein eigener SMTP auf EU-Infrastruktur |
| Error-Tracking | Sentry, Datadog, LogRocket | Selbst gehostetes Sentry, GlitchTip | PII im Browser entfernen, bevor sie das Gerät verlässt |
| KI in der Content-Pipeline | OpenAI, Anthropic, Google | Mistral (FR), Aleph Alpha (DE), IONOS AI Model Hub, OVHcloud AI Endpoints | Keine personenbezogenen Daten in eines davon einfügen |
Fonts sind der billigste Gewinn. Im Januar 2022 sprach das Landgericht München I einem Besucher 100 € Schadensersatz zu, weil eine Seite Google Fonts vom Google-CDN lud und dabei die IP-Adresse des Besuchers ohne Einwilligung in die USA schickte. Die Dateien selbst zu hosten, kostet einen Nachmittag.
Was du beim Wechsel auf EU-only wirklich aufgibst
Echte Kosten, keine symbolischen. Wer dir erzählt, der Wechsel sei kostenlos, hat ihn nicht gemacht.
Du bekommst weniger Managed Services. Europa hat exzellente Infrastruktur und eine deutlich dünnere Schicht an Managed Services obendrauf, du wirst also Dinge selbst betreiben, die ein Hyperscaler für dich übernommen hätte. Auch die Ökosysteme sind kleiner: weniger Terraform-Module, weniger Integrationen, weniger Antworten um 2 Uhr nachts.
Manche Lücken sind echt. Error-Tracking und Video-Hosting sind die schwächsten Zeilen oben, dort funktionieren die selbst gehosteten Optionen, bleiben aber beim Feinschliff hinter Sentry und YouTube zurück. Die Edge-Performance außerhalb Europas liegt hinter Cloudflare und CloudFront, wenn dein Traffic also in São Paulo oder Singapur sitzt, kostet ein rein europäisches CDN echte Millisekunden. Und in der KI-Schicht haben europäische Anbieter viel aufgeholt, aber für manche Aufgaben sind US-Spitzenmodelle noch voraus, also prüfen statt annehmen.
Für eine Content-Website ist nichts davon ein Ausschlusskriterium. Für ein globales Endkundenprodukt sind einige davon genau das.
Wo Neleto hier hineinpasst
Neleto ist ein vollständiges CMS mit Managed Hosting in der EU auf Hetzner in Nürnberg und Falkenstein (Deutschland). Triple-A Soft, die Firma dahinter, ist deutsch, und es gibt keine US-Mutter in der Kette. Damit liegt die Hosting-Schicht in der vierten Zeile der Tabelle oben, nicht in der ersten, und das auf jedem Plan inklusive dem kostenlosen Tarif. Regionen in den USA und Asien kommen bald, dann wählst du die Region beim Anlegen einer Instanz.
Das nützlichere Argument ist nicht die Flagge, sondern die Zahl der beweglichen Teile. Das Rendering ist eingebaut, es gibt also keinen zweiten Frontend-Stack, der woanders deployt wird. Die Bildskalierung ist eingebaut, Bilder wandern also nie zu einem externen Transformationsdienst. Weniger Drittdienste, die die Seite berühren, bedeuten von vornherein weniger Datentransfer-Fragen, und jede Zeile, die du aus dieser Tabelle streichst, ist ein AVV, den du nicht unterschreibst, und ein Subunternehmer, den du nicht erneut prüfen musst, wenn sich seine Eigentümerschaft ändert.
Neleto macht niemanden automatisch DSGVO-konform. Das hängt davon ab, was du erhebst und was du dazuschraubst. Bette YouTube ein und lade Google Analytics auf einer Neleto-Seite, und du hast dieselben Probleme wie überall sonst.
Ein Vorbehalt zu unserem eigenen Stack: Neleto liefert einen nativen MCP-Server, und die KI-Clients, mit denen ihn die Leute nutzen (Claude Code, Cursor, Windsurf), sind US-Produkte. Wenn deine Richtlinie durchgängig EU-only lautet, ist das eine Schicht wie jede andere, und davon sind wir nicht ausgenommen.
Wann sich das nicht lohnt
Überspring die Migration, wenn eines davon auf dich zutrifft.
Du verarbeitest keine personenbezogenen Daten außer Server-Logs, ohne Analytics, ohne Formulare, ohne Embeds. Die Exponiertheit ist ohnehin nahe null, und das Projekt wäre Theater.
Deine Organisation sitzt in den USA oder gehört US-Eigentümern. Ein deutscher Host ändert nichts an deiner eigenen Jurisdiktion. Bring zuerst die Datenkarte in Ordnung.
Du brauchst globale Edge-Performance mehr als jurisdiktionelle Klarheit. Weltweiter E-Commerce-Traffic wird ein rein europäisches CDN spüren.
Du hängst an einem US-only Managed Service ohne europäisches Äquivalent. Benenn ihn, und entscheide dann, ob sich der Rest trotzdem zu verschieben lohnt. Eine Teilmigration ist ein legitimes Ergebnis.
Niemand hat die Frage überhaupt gestellt. Budget, das für ein Problem ausgegeben wird, das du nicht benennen kannst, ist Budget, das für eines fehlt, das du benennen kannst.
Der Mittelweg ist meist der richtige: Verschieb die Schichten, die personenbezogene Daten tragen und billig zu verschieben sind (Fonts, Analytics, DNS, Transaktions-E-Mail), behalte, was tragend ist, und dokumentiere für jede Schicht das Warum. "Alles liegt in der EU" stimmt selten, sobald jemand die Subunternehmer-Liste liest.
Probier es selbst: Öffne deine Seite mit laufender Aufzeichnung im Netzwerk-Tab des Browsers, lade eine Seite in einem privaten Fenster und liste jede Domain auf, die sie kontaktiert. Diese Liste ist deine wahre Antwort, und sie ist meist länger als die in deiner Datenschutzerklärung.
Weiterlesen
Warum EU-Hosting-Compliance für deine Website wichtig ist
Datensouveränität, DSGVO und die richtige Infrastruktur im Jahr 2026
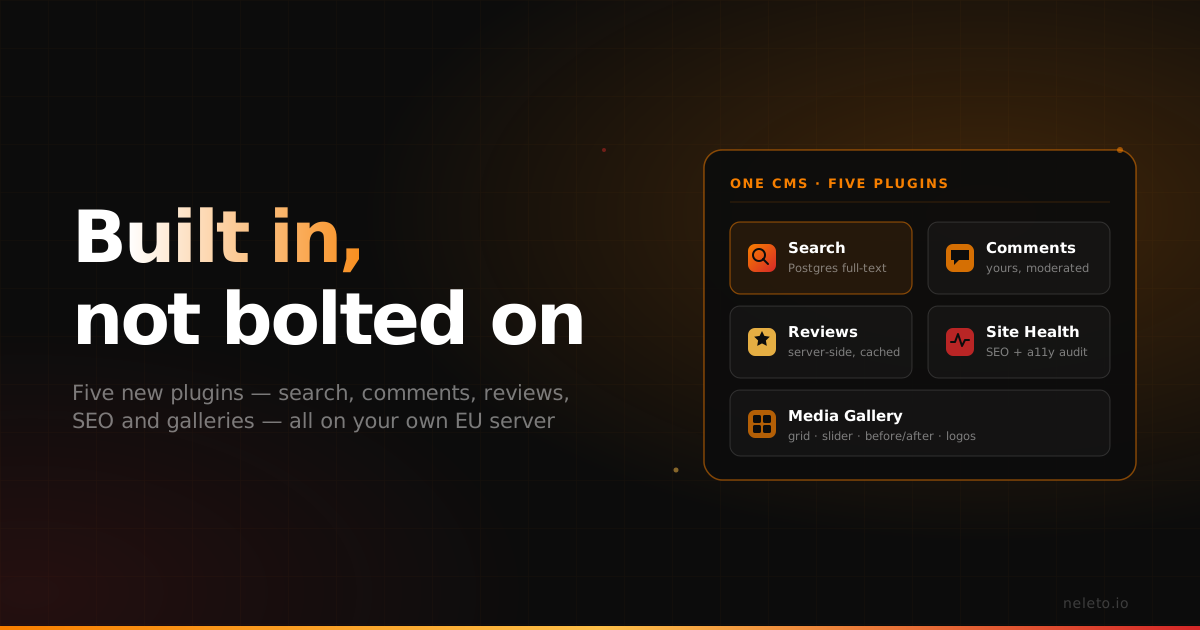
Fünf neue Neleto-Plugins — eingebaut, nicht drangeschraubt
Suche, Kommentare, Google-Bewertungen, SEO-Audits und Galerien: fünf Plugins, die direkt in deiner Neleto-Instanz laufen, ohne Drittanbieter-Skripte.
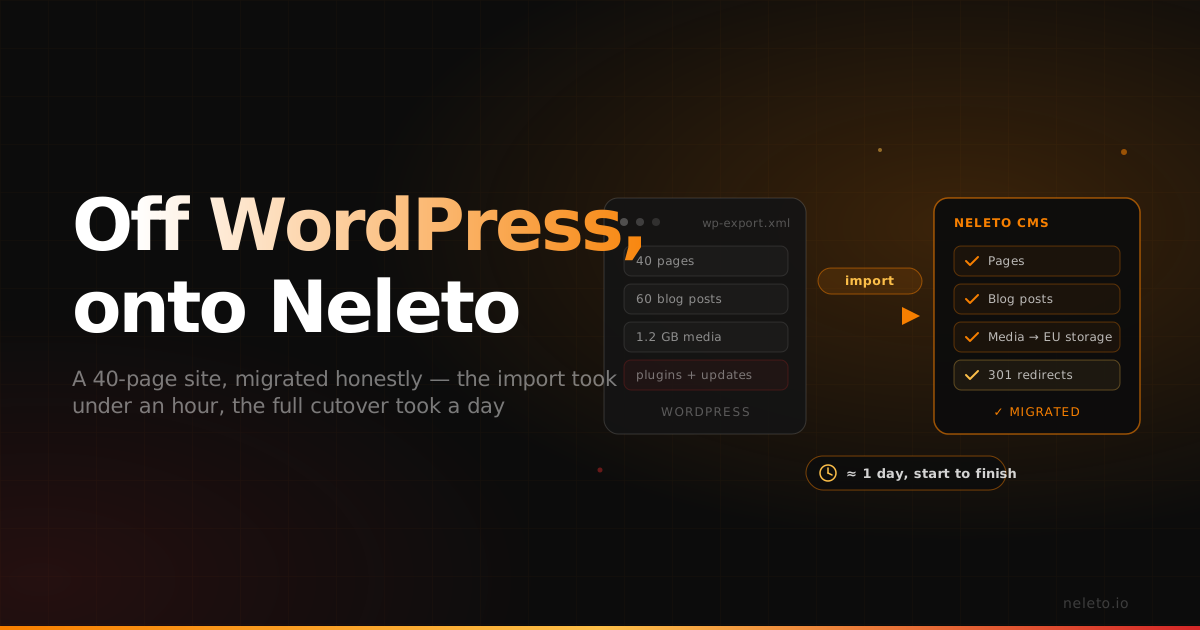
40 Seiten von WordPress umziehen: ehrlich erzählt
Die Content-Migration dauerte keine Stunde, der ganze Umzug mit Domain, DNS, Weiterleitungen und QA fast einen Tag. Jeder Schritt, jede Stolperfalle.